※本記事にはプロモーション(広告)を含みます。
この記事の結論
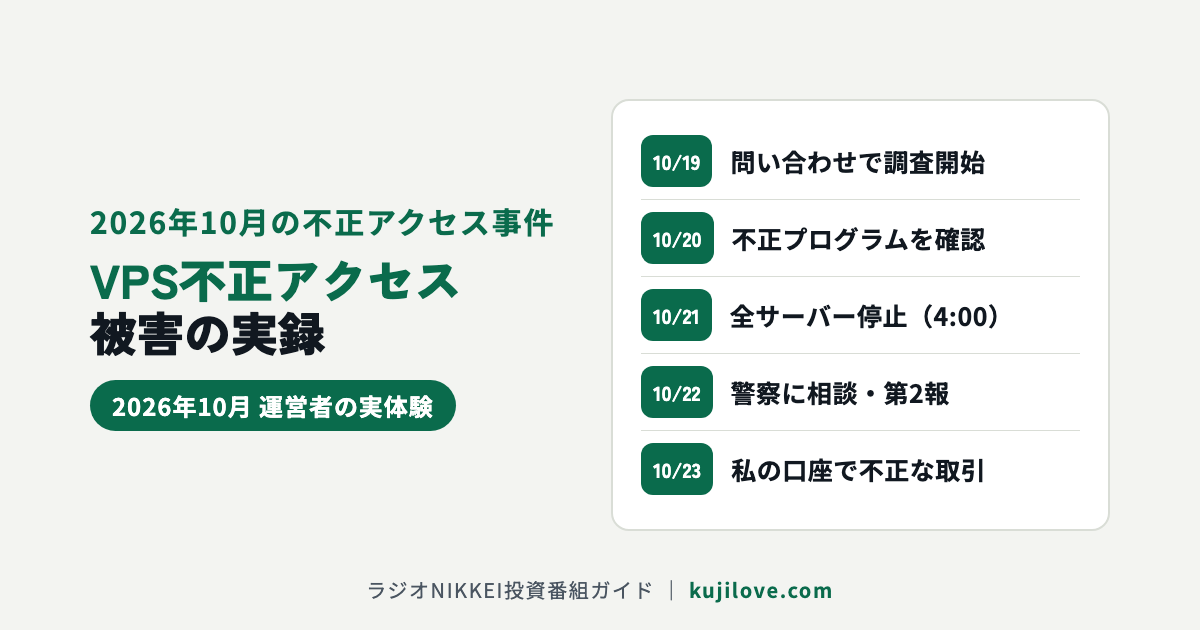
2026年10月、FX自動売買向けのVPS「お名前.com デスクトップクラウド」に不正アクセスがあり、GMOは影響の可能性があるサーバーを26,739件と発表しています。
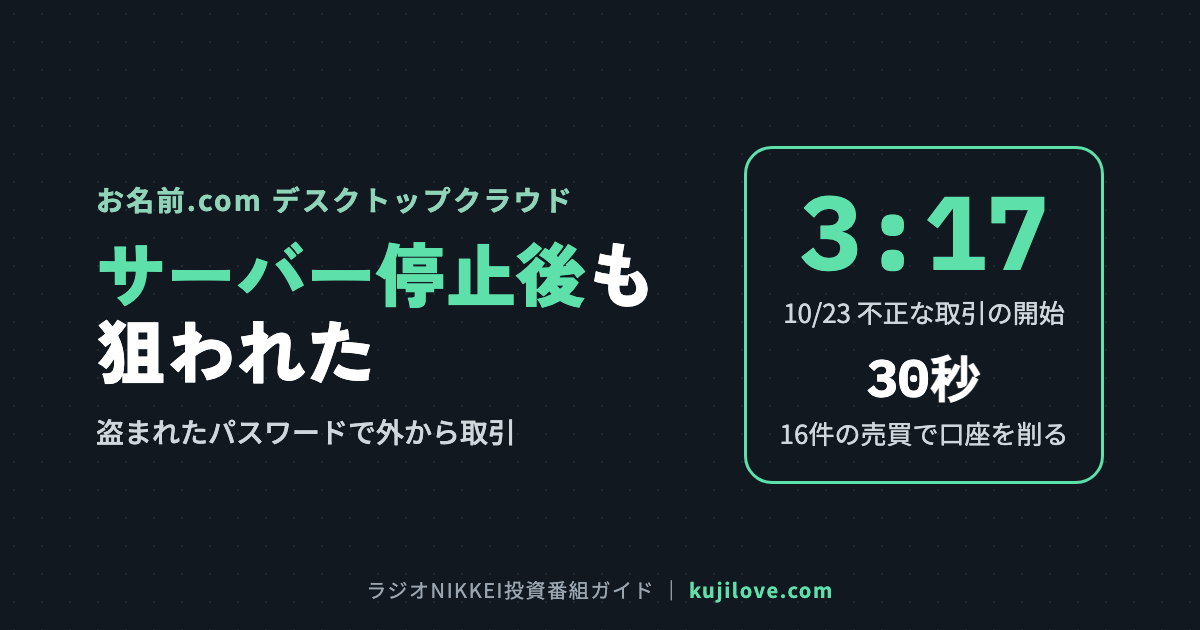
運営者もこのサービスでMT4を動かしていて、サーバー停止の2日後に、口座が約30秒で十数回の取引に使われて削られました。損害は約50万円です。
VPSが止まっていても、盗まれたパスワードは生きています。10月23日の第3報では「パスワードを変えても、接続が残っていれば取引され続ける場合がある」とされました。FX取引に使っていない端末からパスワードを変え、ログイン中の全セッションを切断してください。
最終確認日:2026-10-23
こんにちは、ヴェストラです。いつもはラジオNIKKEIの投資番組ののんきな話を書いているこのサイトですが、今回は笑えない話を、せめて笑いながら書きます。笑っていないとやっていられないので。
結論から言うと、私は被害者です。FXの自動売買のために借りていたVPS(仮想サーバー)が不正アクセスを受け、そこで動かしていたMT4の口座が、見知らぬ誰かに好き放題に売り買いされました。損害は約50万円。さらに後日、犯人を名乗る人たちから、やけに礼儀正しい脅迫メールまで届きました。
「24時間眠らないVPS」は、泥棒にとっても24時間営業の入り口だった、というオチです。この記事では、公式発表で確認できた事実と、私の身に起きたこと、そして同じ目に遭わないため(あるいは遭ってしまったとき)にやるべきことを、なるべく具体的に書いていきます。
【10月23日追記】第3報で何が変わった?
10月23日16時10分時点で、GMOが第3報を出しました。結論から言うと、「パスワードを変えたからもう安心」という段階は終わりました。変えるだけでは足りない、が公式の見解です。
- パスワードを変えても、まだ取引されうる:証券会社・FX会社のサーバーの仕様によっては、パスワード変更後も既存の接続(セッション)がしばらく残り、第三者が取引を続けられる場合があるとされました。変更済みの人も、ログイン中の全セッションを切断するか、取引先の窓口に切断を依頼してください
- 変更に使う端末を選ぶ:パスワードの変更は、FX取引に使っていない端末(スマホや別のPCなど)から
- ブラウザに保存したパスワードも:サーバー内に保存していた認証情報に加えて、ブラウザに保存している各サービスのID・パスワードも変更
- 自分のPC・スマホも点検:予防的な措置として、ウイルス対策ソフトでのフルスキャンとデータのバックアップを(GMOは利用者の端末への影響も含めて調査中)
- 犯人を名乗る連絡には反応しない:メールやメッセージのURL・ファイルを開かず、返信もしない(この記事の下のほうで書いたとおり、公式も同じ見解になりました)
- 「26,739件」の意味:対象になりうるサーバーの数で、不正アクセスや情報の取得が確認された件数ではない。個別の被害の有無や範囲は調査中
- 便乗詐欺に注意:補償・返金を装う不審な連絡にも注意。GMOがメールや電話でパスワード、クレジットカード情報、口座情報を聞くことはない
- 窓口は24時間:電話 03-5456-2560 は土日・祝日を含め24時間受付。関係当局への報告・相談も進めているとのこと
出典:GMOインターネットグループ・GMOインターネット「『お名前.com デスクトップクラウド』への不正アクセスに関するお詫びとお知らせ(第3報)」(2026年10月23日 16:10時点)
パスワードを変えて「やれやれ」と一息ついた人ほど、もう一手間が必要です。鍵を替えても、泥棒がまだ家の中にいたら意味がない。セッションの切断は、その泥棒を家から追い出す作業です。
Xと市場の反応
X(旧Twitter)では、利用者から金銭被害の報告が相次いでいると報じられています(ITmedia NEWS)。私のタイムラインも、似たような取引履歴のスクリーンショットでしばらく埋まりました。被害額は人それぞれの申告ですが、「自分だけじゃなかった」とほっとするのと同時に、規模の大きさにぞっとします。
市場の反応も素直でした。10月23日、GMOインターネットグループの株価は「大幅続落」と報じられています(トレーダーズ・ウェブ、日本経済新聞など)。利用者の口座と、運営会社の株価が仲良く続落。誰も得をしていない、という点だけは公平です。
侵入経路やセキュリティ体制については、GMOはセキュリティ専門会社と調査中としています。X上ではいろいろな憶測も飛び交っていますが、この記事では公式に発表された事実だけを書き、続報が出たら更新します。
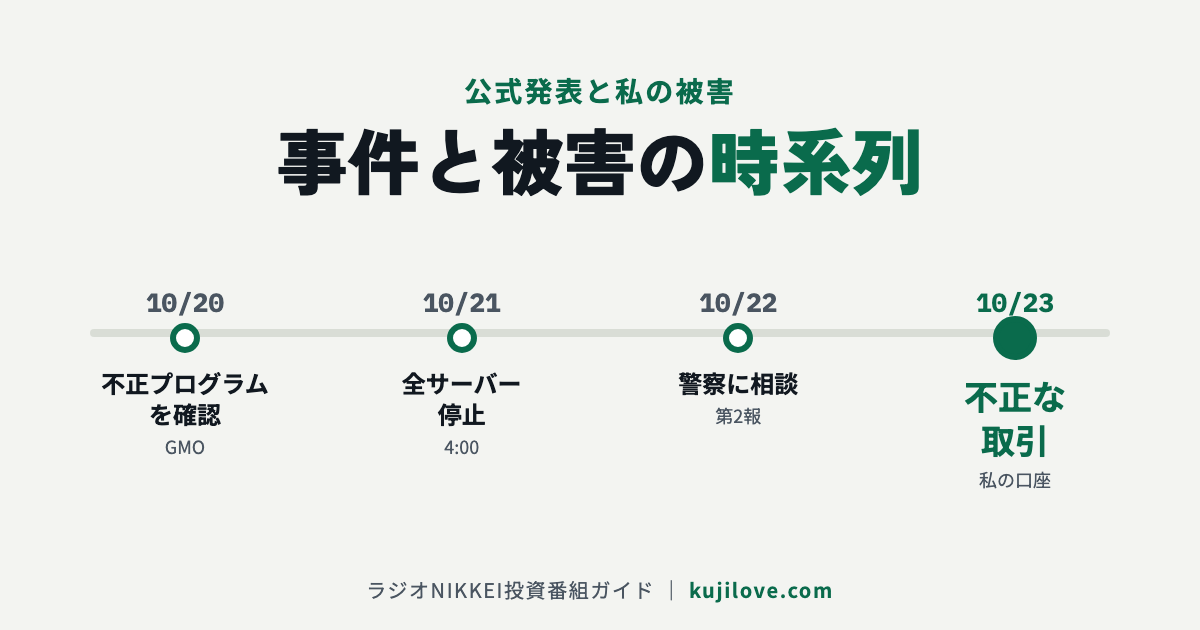
何が起きたのか:公式発表の時系列
まずは事実を。ここに書くのは、GMOインターネットグループ・GMOインターネットが2026年10月22日に出した「第2報」に書かれている内容です。SNSの噂や、犯人を名乗る人たちの主張は、事実としては扱いません。
| 日付 | 出来事(公式発表より) |
|---|---|
| 10月19日 | 利用者からの問い合わせを受けて調査を開始 |
| 10月20日 | 一部の利用者のサーバー環境に、第三者が不正なプログラムを設置していたことを確認。新規申し込みとコントロールパネルを停止 |
| 10月21日 4:00 | 被害の拡大を防ぐため、全プランのサーバーを順次停止。第1報を掲載 |
| 10月21日以降 | 利用者から、取引口座での身に覚えのない操作の報告を受け付け。関係する事業者と状況を共有 |
| 10月22日 | 警察に相談。第2報を掲載(16:59) |
| 10月23日 | 第3報を掲載(16:10)。セッションの切断、FX取引に使っていない端末からの変更、端末の点検などを追加でお願い |
出典:GMOインターネットグループ・GMOインターネット「『お名前.com デスクトップクラウド』への不正アクセスに関するお詫びとお知らせ(第2報)」(2026年10月22日 16:59時点)、同(第3報・2026年10月23日 16:10時点)
第2報によると、影響の可能性があるのは「お名前.com デスクトップクラウド」の全プランで、サーバーは26,739件。影響の可能性がある情報は「サーバー内に保存されていた情報」で、そこには取引ツールに保存された取引口座のログイン情報なども含まれます。そして、そのログイン情報が第三者に取得され、不正に利用された可能性がある、と書かれています。
なお、クレジットカード情報を含む決済情報は、このサービスのサーバー上には持っていない、とのことです。カード番号は無事でも、口座の中身が無事とは限らない。なかなか味わい深い但し書きです。
侵入経路と「PHPの脆弱性」の話
「PHPの脆弱性のせいらしい」という話を見かけた方もいると思います。たしかにお名前.comは2026年10月22日に「PHPの脆弱性への弊社対応について」というお知らせを出しています。内容は、PHPの開発元が10月21日(日本時間23時)にPHP本体の重大な脆弱性の修正版を公開したので、レンタルサーバーなどで対応を進めている、というものです。
ただし、このお知らせにはデスクトップクラウドの不正アクセスとの関係は書かれていません。第2報でも、侵入経路はセキュリティ専門会社と調査中とされています。原因については、公式の続報を待つのが正解です。犯人探しより先に、自分の財布の穴をふさぎましょう。
私の被害:深夜3時17分、口座が勝手にダイエットを始めた
 ヴェストラ
ここからは、私自身の記録です。
私はお名前.com デスクトップクラウドでMT4を動かし、デューカスコピー・ジャパンの口座で自動売買をしていました。どこにでもいる、「VPSに入れておけば寝ている間も働いてくれる」と信じていた個人投資家です。
ヴェストラ働いてくれました。私のためではなく、知らない誰かのために。
約30秒で16件。ひとつも勝たない、ある意味すごい売買
下の表は、私の口座の取引履歴から、口座番号や注文番号などを消して並べ直したものです。時刻は取引画面の表示のままです。
| 時刻(画面表示) | 通貨ペア | 損益 |
|---|---|---|
| 3:17:32 | GBP/CAD | −378円 |
| 3:17:34 | SGD/JPY | −385円 |
| 3:17:37 | CHF/JPY | −144円 |
| 3:17:39 | AUD/SGD | −384円 |
| 3:17:41 | EUR/NZD | −378円 |
| 3:17:44 | NZD/CHF | −378円 |
| 3:17:45 | AUD/CAD | −371円 |
| 3:17:47 | EUR/AUD | −368円 |
| 3:17:49 | GBP/JPY | −366円 |
| 3:17:50 | GBP/AUD | −366円 |
| 3:17:52 | CAD/CHF | −365円 |
| 3:17:55 | AUD/NZD | −365円 |
| 3:17:56 | EUR/CAD | −358円 |
| 3:17:59 | GBP/CHF | −354円 |
| 3:18:00 | USD/SGD | −355円 |
| 3:18:03 | AUD/CHF | −358円 |
出典:運営者のMT4口座の取引履歴(2026年10月23日、口座番号・注文番号・価格は省略)
見てください、この見事な負けっぷりを。マイナーな通貨ペアばかりを選び、1〜2秒で新規と決済を繰り返し、そのたびに数百円ずつ確実に減らしていく。相場で勝とうという気は一切ありません。ただ口座を削ることだけを目的にした、ある意味でとても「効率のいい」売買です。この表の16件だけで約5,700円。これが延々と続いた結果、残ったのは2万円あまり。損害はトータルで約50万円になりました。
自分の自動売買がここまで迷いなく動いてくれたことは、一度もありません。
いちばん大事なこと:サーバーが止まった「あと」にやられた
公式発表では、全プランのサーバー停止は10月21日の4時から。私の口座が削られたのは10月23日の3時17分です。つまり、VPSが止まって2日たってからやられています。
これは、私の場合、盗まれたのはVPSそのものではなく「VPSの中に保存していた口座のログイン情報」だった、ということだと受け止めています。サーバーが止まろうが解約しようが、パスワードを変えるまでは、そのパスワードで外から入られてしまう。GMOが第2報で「パスワードの変更」と「ログオフ(セッションの切断)」を至急お願いしているのは、まさにこのためです。
「サーバーが止まった=もう安全」ではなかった。この事実の授業料が、私の場合はだいたい50万円です。高すぎる授業料なので、せめてこの記事で元を取らせてください。
ヴェストラ対応するにも情報スピードについていけなかった人が多数だと思います。
助かった口座もあった
私はフィリップ・キャピタル証券の口座も運用していましたが、こちらはコールセンターに電話して事情を伝え、協力してもらえたおかげで、被害を防ぐことができました。何かあったときに電話がつながり、人が対応してくれる。ふだんは意識しないこの差が、今回は大きく効きました。詳しくは後半の「証券口座の選び方」で書きます。
犯人からの「ご挨拶」メールが届いた件
被害を受けてしばらくして、「お名前.com デスクトップクラウドに侵入したハッキングチームです」と名乗る人物から、メールが届きました。宛先には私のほかにも大勢のアドレスが並んでいて、どうやら利用者にまとめて送っているようです。
内容をかいつまむと、こうです。
- 皆様の口座の残高を消去している。本来は破壊する意図はなかったが、GMOが交渉に応じなかったので実行した
- パスワードの変更やログアウトでは防げない。解約した人にも被害は及んでいる
- 皆様はGMOから補償を受けられるはずだ。訴訟も支援する。GMOに働きかけてほしい
- 詳しくは下記のサイトへ
脅迫にしては丁寧語が行き届いていて、謝罪もしてくれて、訴訟の支援まで申し出てくれる。カスタマーサポートとしてはなかなか優秀です。ただし、言っていることはすべて、確認のしようがない一方的な主張です。
特に「パスワードを変えても防げない」という部分は、うのみにしないでください。GMOも、取引先の証券会社・FX会社も、そろってパスワードの変更を求めています。犯人の言葉と、事業者の公式な案内。どちらを信じるかは、言うまでもありません。
このメールが届いたら、やること・やらないこと
- リンクを開かない:メール内のサイトには絶対にアクセスしない。何を仕込まれているかわかりません
- 返信しない・連絡しない:反応すると「生きているアドレス」だと教えるだけです
- 消さずに保存する:警察や事業者に相談するときの証拠になります。転送して手元から消す、といった整理も後回しで
- 便乗の偽メールにも注意:GMOは、本件に便乗したフィッシングメールや不審な連絡、不審なWebサイトへの注意を呼びかけています。GMOがパスワードやクレジットカード情報をメールや電話で聞くことはない、とのことです
今すぐやること:チェックリスト

デスクトップクラウドを使っていた人(すでに解約した人も含めて)は、次の順番で確認してください。1〜6はGMOの第2報・第3報で「至急」「予防的措置」とされている内容です。
- パスワードを変える:取引ツール(MT4/MT5など)と取引口座のパスワードを変更します。FX取引に使っていない端末(スマホや別のPC)から
- ログイン中の全セッションを切断する:パスワードを変えても、既存の接続が残っていると取引され続ける場合があります(第3報)。マイページ等で切断できなければ、取引先の窓口に切断を依頼します
- 取引履歴と残高を確認する:覚えのない取引があれば、すぐに口座のある証券会社・FX会社に連絡します
- 二段階認証・パスキーを設定する:取引先が用意していれば、この機会に必ず
- 使い回しをつぶす:サーバー内に保存していたID・パスワード、ブラウザに保存しているID・パスワード、同じパスワードを使っている他のサービス(メール、別の証券会社、ネットバンクなど)も変更します
- 自分の端末を点検する:ウイルス対策ソフトでフルスキャンし、データのバックアップを取ります(第3報の予防的措置)
- 証拠を残す:取引履歴、残高の画面、脅迫メール、事業者とのやり取りを、日時がわかる形で保存します
- 相談する:被害届や相談は、下の「補償と相談先」へ
「あとでやろう」が一番高くつきます。経験者が言うので間違いありません。
証券会社・FX会社はどう案内しているか
取引先の会社も、それぞれ注意を出しています。私が使っていた2社の案内を紹介します。
| 会社 | 案内の内容(公式のお知らせより) |
|---|---|
| フィリップ・キャピタル証券 | 一部のVPSサービス提供業者で、ログイン情報を含む情報漏えいが発生したとの報告があるとして、VPS利用者にパスワードの変更を強く推奨(マイページの「お客様情報」→「設定」から変更)。安全上の観点から外部VPSの利用は推奨しておらず、外部VPSに起因する不正アクセスや被害には責任を負いかねる、としている |
| デューカスコピー・ジャパン | 他社のVPSサーバで第三者による不正アクセスが発生したと発表されたことを受け、VPS利用者に取引パスワードの変更をお願いしている |
出典:フィリップ・キャピタル証券「【重要】VPSサービスでの情報漏洩に伴うパスワード変更のお願い」(2026年10月23日)、デューカスコピー・ジャパン「VPSサーバをご利用のお客様へ取引パスワード変更のお願い」(2026年10月22日)。いずれも2026年10月23日確認
フィリップ・キャピタル証券の「外部VPSの利用は推奨しておらず、責任を負いかねる」という一文は、冷たく見えるかもしれません。
ヴェストラでも、これが現実です。
VPSを選ぶのも、パスワードを保存するかどうかを決めるのも、利用者自身です。証券会社は、自分の管理外のサーバーで起きたことまでは面倒を見てくれません。耳が痛いですが、ここから目をそらすと、次も同じことが起きます。
これからのVPSとの付き合い方
では、もうVPSは使わないのか。私の答えは「使うなら、盗まれる前提で使う」です。VPSは便利です。ただ、便利なものほど、泥棒にとっても便利です。
1. パスワードを「保存しない」
MT4のログイン画面にある「パスワードを保存」のチェック。あれは「どうぞ持っていってください」の札だと思ったほうがいいです。今回、公式発表で影響の可能性があるとされたのは、まさに「取引ツールに保存されたログイン情報」でした。毎回入力するのは面倒です。でも、その面倒は50万円より安い。
2. パスワードを「使い回さない」
VPS用、証券会社用、メール用で、全部別にします。一つ漏れたら全部が開く、という状態がいちばん危険です。パスワード管理アプリを使えば、覚える必要はありません。
3. 二段階認証・パスキーを「全部オンにする」
証券会社・FX会社が用意している二段階認証やパスキーは、全部使います。フィリップ・キャピタル証券も、10月22日にパスワード変更とパスキーの登録を呼びかけるお知らせを出していました。
4. 自動売買の口座には「必要な分だけ」入れる
EAを動かす口座に、全財産を置かないこと。利益が出たらこまめに出金する。口座を分けておけば、万が一入られても、削られるのはその口座の分だけで済みます。
5. 「止まった」ではなく「変えた」で安心する
サービスが止まった、解約した、で安心しないこと。今回の私のように、止まった後でも、盗まれた情報は使われます。安心していいのは、パスワードを変えて、ログオフして、二段階認証を入れた後です。
6. VPSを選ぶときに見ておきたいこと
VPSを選び直す人は、料金やスペックに加えて、次の点を確認しておくと、何かあったときの差になります。
| 確認すること | 理由 |
|---|---|
| 管理画面に二段階認証があるか | 管理画面を乗っ取られると、サーバーごと持っていかれる |
| 障害や事故のお知らせを、どれだけ早く・詳しく出しているか | 何が起きたかがわからないと、利用者は動きようがない |
| 問い合わせ窓口(電話・フォーム)がはっきりしているか | 被害の最中に、メールの返事を何日も待つのはつらい |
| 取引先の証券会社が、外部VPSをどう考えているか | 推奨していない会社もある。自己責任の範囲を事前に知っておく |
どのVPSなら絶対に安全、という答えはありません。だからこそ、「盗まれても被害が小さく済む使い方」をセットで考えるのが大事です。
証券口座の選び方:「何かあったとき」に頼れるか
今回、いちばん身にしみたのは、困ったときに電話がつながり、人が動いてくれるかです。手数料やスプレッドは比較サイトで何度も見ていましたが、「事故のときのサポート」を比べたことは、正直、一度もありませんでした。
私の場合、フィリップ・キャピタル証券(PR) の口座は、コールセンターに電話して事情を伝え、対応してもらえたことで被害を防げました。ラジオNIKKEIの「ファイナンシャル・ジャーニー」の提供でもおなじみの会社です。サービスの中身はフィリップ証券(現フィリップ・キャピタル証券)の記事でも紹介しています。ただし、これは私の一例で、どの会社でも同じ対応になるとは限りませんし、被害が必ず防げるという意味でもありません。
口座を選ぶときは、次の点も見ておくと安心です。
- 電話サポートの受付時間(平日のみか、夜間・土日も受けるか)
- 二段階認証・パスキー・ログイン通知があるか
- 不正ログインや身に覚えのない取引を、どこに連絡すればいいか(公式サイトにすぐ見つかるか)
- 外部VPSや自動売買について、会社としてどう案内しているか
FX口座そのものの比較は、みんなのFX・LIGHT FXなどの比較や、証券口座ガイドでもまとめています。
相談に行く前にそろえておくもの
警察や事業者に相談するとき、話が早いのは「いつ・どこで・何が・いくら」がすぐ出てくる人です。被害の直後は頭が真っ白になりがちなので、次のメモを1枚にまとめておくと楽になります。
- 使っていたサービス名(例:お名前.com デスクトップクラウド)と、契約していた期間
- 被害に遭った口座の会社名と、口座の種類(MT4/MT5など)
- 不正な取引があった日時(取引画面の表示どおりに)と、取引の件数
- 被害額の内訳(不正な取引による損失、入出金があればその記録)
- 気づいたきっかけと、その後に自分がやったこと(パスワード変更の日時、事業者への連絡の日時)
- 届いたメール(脅迫メールや不審なメール)を、消さずに保存してあること
スクリーンショットは、日時が写る形で撮っておきます。
用語のおさらい
ニュースを読んでいて「結局どういうこと?」となりがちな言葉を、ざっくり整理しておきます。
| 言葉 | ざっくりした意味 |
|---|---|
| VPS | インターネット上に借りる自分専用のパソコンのようなもの。電源を切らずに取引ツールを動かし続けられる |
| MT4/MT5 | FX会社などで使われる取引ツール。自動売買プログラムを動かせる |
| EA | MT4/MT5で動かす自動売買プログラム |
| セッションの切断(ログオフ) | ログインしたままの状態を終わらせること。パスワードを変えても、ログインしっぱなしの画面が残っていると危ない |
| 二段階認証 | パスワードに加えて、スマホに届く番号などでも本人確認をする仕組み |
| パスキー | パスワードの代わりに、スマホや指紋・顔などで本人確認をする仕組み |
補償と相談先
補償はどうなる?
2026年10月23日の第3報の時点でも、GMOの公式発表には補償についての記載はありません。サービスの再開時期も未定です。むしろ第3報では、「補償・返金を装う不審な連絡」への注意が呼びかけられました。補償の話が公式に出る前に「補償します」と言ってくる相手は、まず疑ってください。犯人を名乗るメールは「補償を受けられるはずだ」と言っていますが、それは犯人の主張です。期待するのも絶望するのも、公式の続報を見てからにしましょう。
GMOの相談窓口は、第3報によると次のとおりです。
- お問い合わせフォーム:https://help.onamae.com/contact/
- 電話:03-5456-2560(土日・祝日を含め24時間受付)
ヴェストラ補償、、、
公的な相談先
| 相談先 | どんなとき |
|---|---|
| 都道府県警察のサイバー犯罪相談窓口 | 不正アクセスの被害届や相談。警察庁の「サイバー事案に関する相談窓口」のページから、各都道府県の窓口とオンライン受付にたどれる |
| 消費者ホットライン 188 | どこに相談すればいいかわからないとき。身近な消費生活センターを案内してくれる |
| 証券・金融商品あっせん相談センター(FINMAC) | 証券会社・FX会社との間で、話がまとまらないとき。フリーダイヤル 0120-64-5005(月〜金 9:00〜17:00、祝日・年末年始を除く) |
出典:警察庁、消費者庁、証券・金融商品あっせん相談センターの各公式サイト(2026年10月23日確認)
相談するときは、上のチェックリストで残した証拠(取引履歴、残高、メール、やり取りの記録)を手元に用意しておくと、話が早く進みます。
被害に早く気づくために
今回の取引は、深夜3時台に約30秒で行われました。人間が起きている時間に、ゆっくり削ってくれるわけではありません。気づくのが早ければ早いほど、被害は小さくできます。次のような「いつもと違う」に気づける仕組みを、ふだんから用意しておくのがおすすめです。
- 約定の通知を受け取る:取引が成立したときにメールやアプリで通知が来る設定があれば、オンにしておく。深夜に通知が連続で鳴ったら、それは自分のEAではなく誰かの仕業かもしれません
- ログインの通知を受け取る:新しい端末からログインがあったときに知らせてくれる仕組みがあれば、それも使う
- 残高と証拠金を毎日見る:朝のコーヒーと一緒に、残高を確認する習慣を。数字の減り方がいつもと違えば、すぐに取引履歴を開く
- 自分が取引しない通貨ペアに注意する:今回の取引は、私のEAが触らないマイナーな通貨ペアばかりでした。見覚えのない通貨ペアの履歴は、それだけで赤信号です
どの通知が使えるかは、証券会社・FX会社によって違います。口座を開いている会社の公式サイトで、通知やセキュリティの設定ページを一度見ておいてください。設定は5分、気づくのが一晩早くなれば、その差は数十万円になりえます。
やってはいけない「取り返し」
被害に遭うと、人は取り返したくなります。私もなりました。でも、ここで焦ると、二度目の被害に遭います。
- 負けを取り返そうと、残った資金で大きく張らない:口座が荒らされた直後は、冷静な判断ができる状態ではありません。まずは手を止めて、パスワードの変更と事業者への連絡を先に
- 犯人と交渉しない:「お金を払えば止める」「GMOに働きかけてくれ」といった話に乗っても、得をするのは犯人だけです
- 「被害金を取り戻します」という話を疑う:大きな事件のあとには、被害者を狙って「返金をお手伝いします」「調査費用を先に払えば取り戻せます」と近づいてくる話がつきものです。公式の窓口(GMO・取引先の会社・警察・消費者ホットライン)以外から来た「取り戻せます」は、まず疑ってかかってください
- SNSの「確定情報」に飛びつかない:原因や補償の話は、公式発表が出るまでは全部うわさです。この記事でも、公式に出ていないことは書いていません
泥棒に一度入られた家に、今度は「防犯グッズのセールスマン」がやってくる。被害者の財布は、事件の後のほうが狙われやすいのかもしれません。
トレード仲間に伝えてほしいこと
デスクトップクラウドは、FXの自動売買をする人の間ではよく使われていたサービスです。あなたの周りにも、使っていた人がいるかもしれません。もし心当たりがあれば、次の一言だけでも伝えてあげてください。
「デスクトップクラウドを使っていたなら、止まっていても解約していても、MT4と口座のパスワードを、VPS以外の端末からすぐ変えて」
よくある質問
お名前.com デスクトップクラウドを解約済みでも、何かする必要はありますか?
あります。GMOの発表では、影響の可能性がある情報は「サーバー内に保存されていた情報」です。解約していても、当時そこに保存していたパスワードが今も使える状態なら危険です。取引ツールと取引口座のパスワードを、FX取引に使っていない端末から変更し、ログイン中の全セッションを切断してください。
サーバーが停止しているなら、もう安全ではないのですか?
いいえ。運営者の口座は、全サーバーの停止(10月21日4時)から2日後に不正な取引に使われました。盗まれたログイン情報は、サーバーが止まっていても使えてしまいます。パスワードの変更と全セッションの切断が必要です。
パスワードを変えたのに、まだ取引されることはありますか?
ありえます。10月23日の第3報では、証券会社・FX会社のサーバーの仕様によっては、パスワード変更後も既存の接続セッションが一定期間維持され、第三者が取引を続けられる場合があるとされています。変更済みでも、ログイン中の全セッションを切断するか、取引先の窓口に切断を依頼してください。
原因はPHPの脆弱性ですか?
2026年10月23日時点で、公式にはそう発表されていません。お名前.comはPHPの脆弱性への対応についてのお知らせを出していますが、デスクトップクラウドの不正アクセスとの関係には触れていません。侵入経路は調査中とされています。
犯人からメールが来ました。どうすればいいですか?
リンクやファイルを開かず、返信もせず、消さずに保存してください。GMOも第3報で同じ対応を呼びかけています。そのうえで、警察のサイバー犯罪相談窓口に相談するのがおすすめです。「パスワードを変えても防げない」といった主張は確認できない一方的な内容なので、事業者の公式の案内に従ってください。
これからもVPSで自動売買をしていいですか?
使うかどうかはご自身の判断ですが、使うなら「盗まれる前提」で、パスワードを保存しない・使い回さない・二段階認証を入れる・口座には必要な分だけ入れる、を徹底するのがおすすめです。取引先の証券会社が外部VPSの利用をどう案内しているかも、事前に確認してください。
まとめ:便利さの請求書は、ある日まとめて届く
VPSは、寝ている間も働いてくれる便利な道具です。そして今回わかったのは、その便利さは、使う人だけでなく、狙う人にとっても便利だということでした。
- 盗まれたのは「VPSの中に保存したパスワード」。サーバーが止まっても、変えるまでは危ない
- 公式の案内どおり、VPS以外の端末からパスワード変更とログオフ、二段階認証を
- 犯人のメールは開かない・返さない・消さない
- 口座は「何かあったとき」に電話がつながるかでも選ぶ
50万円の授業料を払って学んだことは、だいたい以上です。この記事が、あなたの財布の穴を一つでもふさげたなら、私の50万円も少しは浮かばれます。続報が出たら、この記事も更新します。
当サイトは金融商品取引業者ではありません。投資の判断はご自身の責任で行ってください。手数料・サービス内容などの最新情報は各公式サイトでご確認ください。